El debate sobre gobernanza y continuidad de negocio está fijo en la agenda de las empresas. Dos días en Hamburgo reúnen responsables de IT, seguridad y gestión de riesgos para discutir arquitectura, normativa y herramientas que determinan la operativa durante una crisis.
Datos prácticos del Cybersecurity Summit 2027
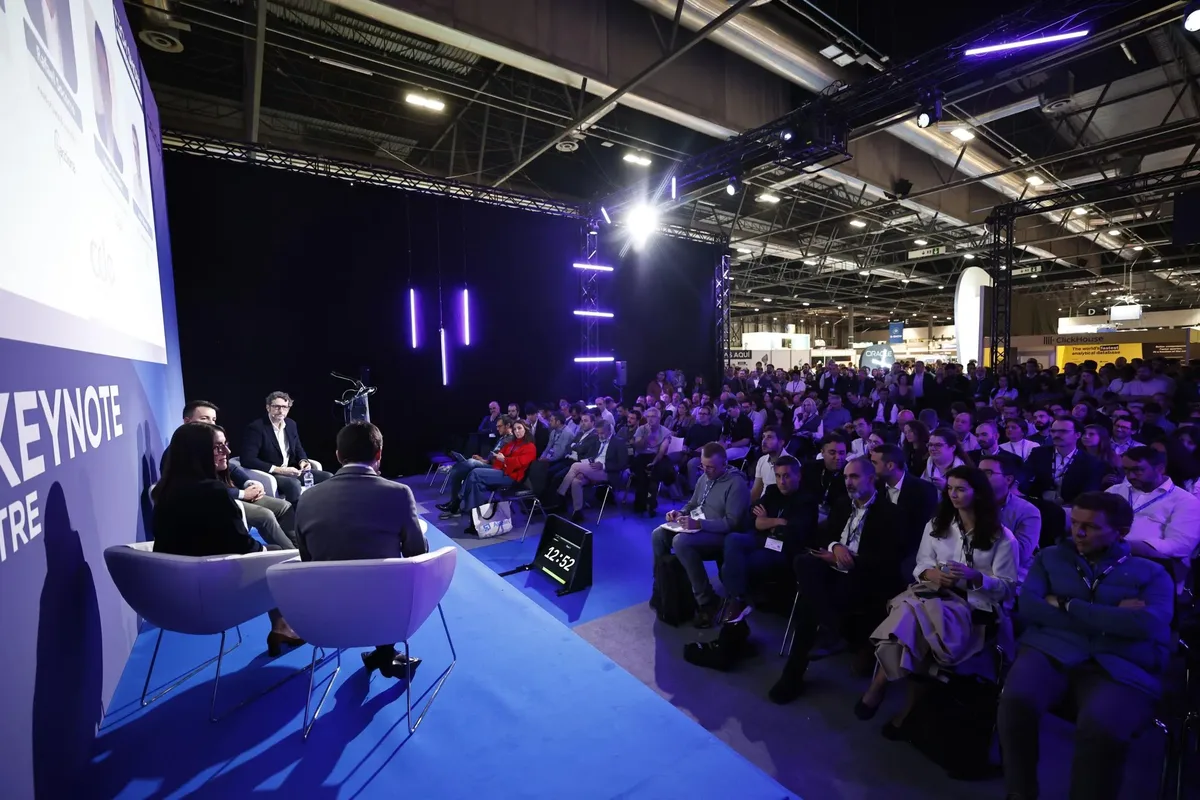
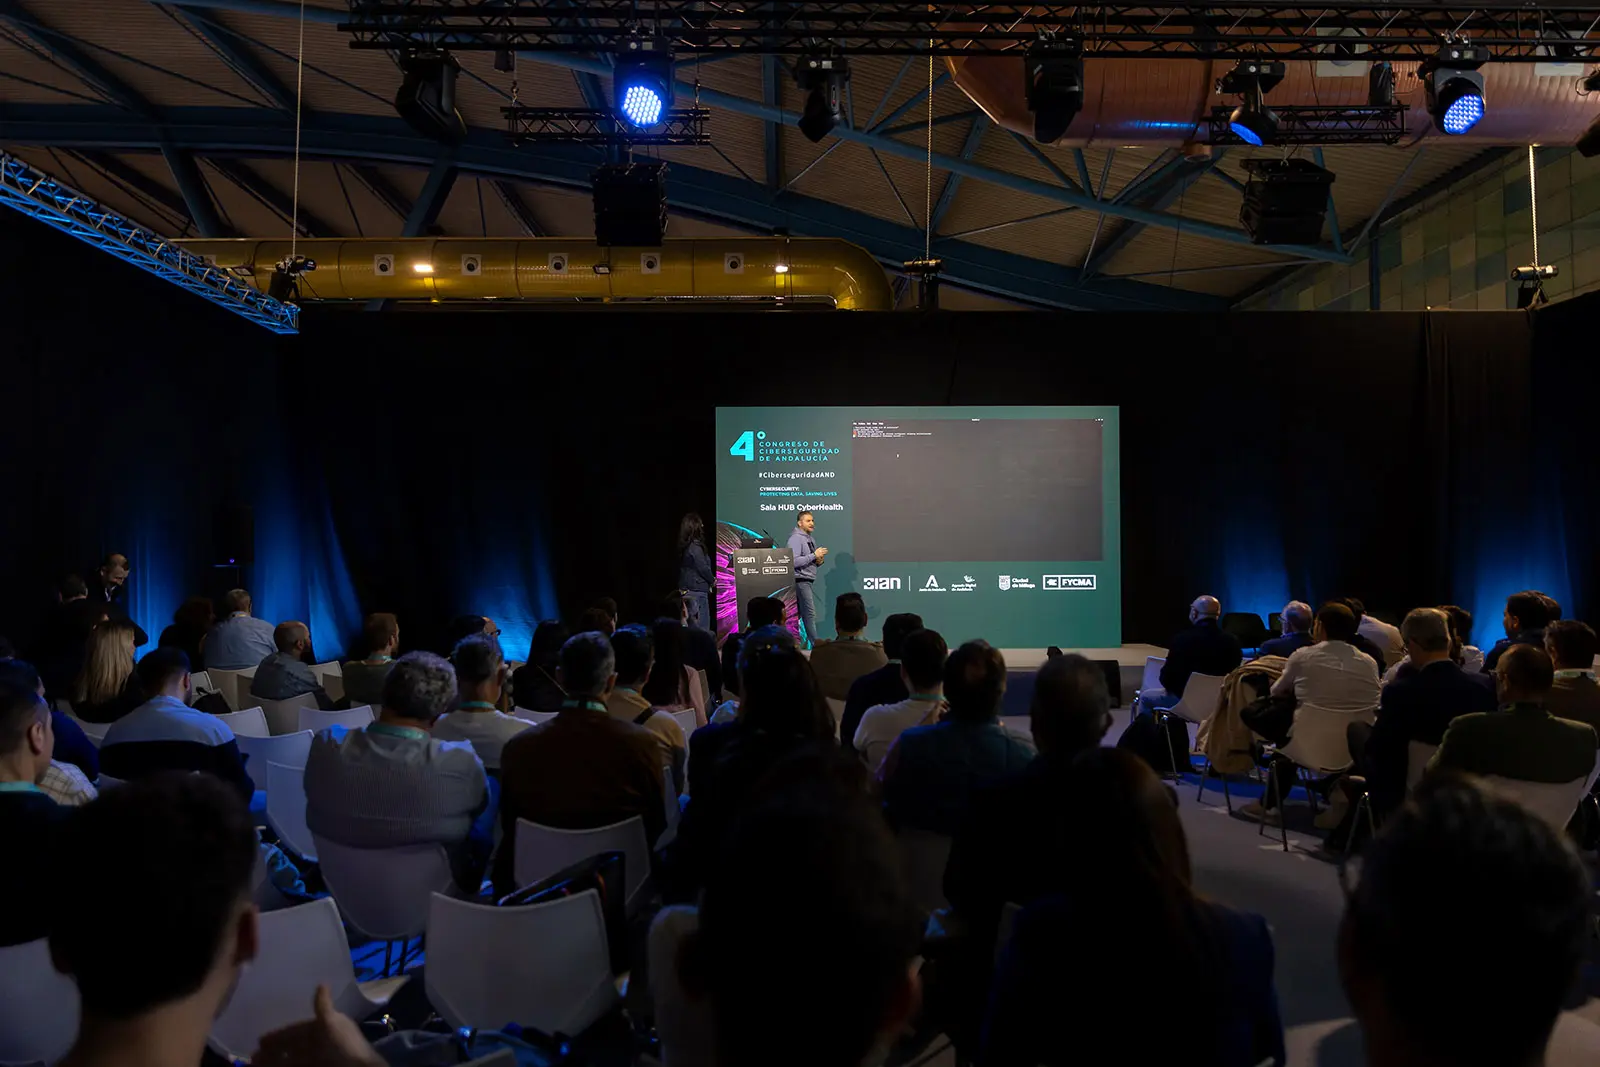
Cybersecurity Summit 2027 se celebra del 21 al 22 de abril en Hamburgo, en el recinto Schuppen 52. La organización indica la asistencia de más de 1.000 decisores de IT, seguridad y resiliencia y más de 60 expositores. El programa contempla sesiones simultáneas, masterclasses y espacios de encuentro entre proveedores y potenciales clientes.
Temas y ponentes que marcan la agenda
La edición de 2027 articula su contenido alrededor de obligaciones regulatorias y arquitectura técnica. Entre los asuntos recurrentes figuran NIS2, DORA, Zero Trust, Cloud Security, IAM, OT Security, seguridad de la cadena de suministro y amenazas derivadas de la IA. El evento lista más de 100 ponentes y algunos nombres destacados son Stefan Marienfeld del BSI, Dr. Judith Nink también del BSI y Nico Freitag. Las sesiones principales incluyen debates sobre resiliencia empresarial y lecciones prácticas en cumplimiento regulatorio.
Programa y formatos disponibles
El formato combina ponencias en main stage, masterclasses, talleres prácticos y reuniones 1 a 1 con expositores. El programa está pensado para trasladar decisiones técnicas a responsables de negocio y para que los equipos de seguridad encuentren soluciones concretas que puedan implantarse tras el evento. También hay espacios de demostración en el área Expo y actividades sociales programadas al cierre de la jornada.
Prospección comercial y networking en Hamburgo
Si vas a prospectar, prioriza tres tareas claras. Primero, identifica previamente a los 10 decisores con perfil CISO o responsables de seguridad en empresas objetivo y solicita reuniones 1 a 1. Segundo, prepara casos de uso breves y medibles que muestren costes evitados o tiempos de detección mejorados; evita presentaciones genéricas de producto. Tercero, optimiza el material para reuniones cortas: un one pager con KPIs, referencias sectoriales y un CTA concreto para seguimiento.
En el recinto aprovecha las horas entre sesiones para demostraciones técnicas y para validar integraciones con equipos de SOC y DevOps. Reserva tiempo tras la agenda para los encuentros informales que permiten cerrar acuerdos comerciales o programar pruebas de concepto.
Cifras clave
- Asistentes indicados: más de 1.000 profesionales de IT, seguridad y resiliencia.
- Expositores indicados: más de 60 empresas y proveedores.
- Ponentes: más de 100 expertos y responsables técnicos.
Estas cifras ayudan a dimensionar la preparación logística y comercial si tu objetivo es generar leads cualificados.
Recomendación final y enlace oficial
Para equipos comerciales y técnicos la recomendación es entrar con objetivos medibles y con demos que funcionen en menos de diez minutos. Valora bloques de agenda orientados a regulatorio si tu solución aborda cumplimiento o auditoría técnica. Consulta la información práctica y compra entradas en la web oficial https://cybersecuritysumm.it para planificar reuniones y asegurar espacio en masterclasses relevantes.